


Когда защита сети — это не компромисс, а уверенность
Хотите перестать гадать, что творится в вашей корпоративной сети, и наконец получить реальный контроль над трафиком и приложениями? Kaspersky NGFW — это как надёжный щит, который не просто стоит на страже, а активно «читает» каждый пакет данных, мгновенно распознаёт угрозы и при этом не тормозит бизнес‑процессы.
Это не очередной «коробчатый» фаервол, а полноценное решение, где передовые технологии работают на результат: защищают от кибератак, дают прозрачную картину происходящего и экономят время ваших специалистов. И всё это — на базе экспертизы «Лаборатории Касперского», подтверждённой сотнями тестов и реальными внедрениями.
Впечатляющие цифры — без «воды»
Вот что вы реально получаете «из коробки»:
- Более 95 % угроз — под замком. Гибкий IDPS не пропускает сетевые атаки, опираясь на более чем 7 000 известных угроз и анализ в реальном времени.
- Скорость без жертв. До 180 Гбит/с в режиме L4 FW + Application Control — и это при 20 000 правил Firewall и включённом логировании. То есть система остаётся быстрой даже в нагруженных инфраструктурах.
- Более 5 000 приложений — под контролем. Технология DPI точно определяет, какой софт «живёт» в трафике, а собственный центр экспертизы гарантирует актуальность распознавания.
- 20 000+ правил — без потери управляемости. Stateful Firewall держит под контролем даже очень сложные политики, не замедляя сеть.
Как это работает на практике: не просто функции, а реальные выгоды
Stateful Firewall, который «понимает» контекст. Он не просто фильтрует пакеты, а следит за состоянием соединений и принимает решения с учётом всей картины. Хотите заблокировать подозрительную сессию? Пожалуйста! Нужны политики по GeoIP? Готово! При этом поиск по правилам происходит за логарифмическое время — никаких «подвисаний» даже при огромных списках.
SSL/TLS‑инспекция без лишних сложностей. Трафик расшифровывается для глубокого анализа, но вы сами решаете, что проверять, а что — нет: можно исключить отдельные веб‑категории. Все движки безопасности работают вместе, чтобы ничего не упустить.
Данные об угрозах — всегда свежие. Продукт автоматически обновляется актуальной тактической информацией, собранной экспертами «Лаборатории Касперского». Вы не зависите от ручных обновлений — защита всегда на шаг впереди злоумышленников.
Интеграции, которые экономят время. Kaspersky NGFW легко встраивается в существующую экосистему: Kaspersky Symphony XDR, Kaspersky Unified Monitoring and Analysis Platform, Kaspersky Anti Targeted Attack, а также в SIEM‑системы сторонних вендоров. Никаких «островов безопасности» — всё в единой картине.
Возможности, которые реально упрощают жизнь ИБ и ИТ
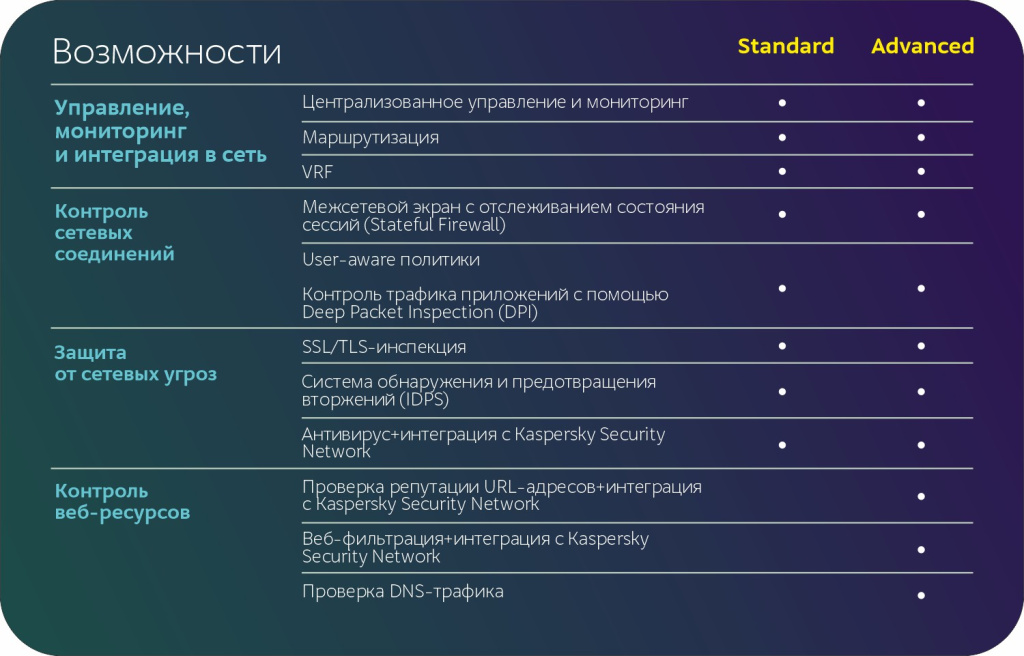
- User‑aware политики. Контролируйте доступ не по безликим IP, а по пользователям и группам. Это даёт точную грануляцию прав и заметно снижает нагрузку на специалистов.
- Потоковый антивирус с высокой скоростью. Ловит вредоносную активность на самых ранних этапах, не снижая производительность сети. Интеграция с Kaspersky Security Network усиливает детектирование.
- Антивирус на базе ИИ. Эвристический анализ, ML и AI проверяют даже глубоко вложенные архивы любых форматов. Плюс есть поддержка ICAP‑клиента — можно отправлять файлы на проверку во внешние системы.
- Точная категоризация веб‑ресурсов. URL автоматически попадают в нужные категории, можно создавать свои категории и сценарии (включая блокировку). Используются локальные базы и постоянно обновляемые данные Kaspersky Security Network.
- Проверка репутации URL и IP. Ограничьте доступ к опасным и рекламным ресурсам — это снижает риски и экономит трафик.
- DNS Security. Фильтрация на уровне доменов помогает отсекать угрозы ещё до установления соединения и одновременно оптимизировать производительность.
- Единая консоль управления (Open Single Management Platform). Всё под рукой: мониторинг, настройка, реагирование — в «едином окне». Централизованное управление всеми NGFW и другими продуктами Kaspersky сокращает рутину и ускоряет ответ на инциденты.
Две редакции — под любые задачи
Сертификация и доверие: защита для самых строгих требований
Продукт прошёл сертификацию ФСТЭК России по требованиям 2023 года: 4‑й класс защиты для многофункциональных межсетевых экранов уровня сети и 4‑й уровень доверия. Это значит, что Kaspersky NGFW подходит для защиты:
- значимых объектов критической информационной инфраструктуры (ЗО КИИ);
- государственных информационных систем (ГИС);
- АСУ ТП;
- информационных систем персональных данных (ИСПДн).
Почему Kaspersky NGFW — это разумный выбор прямо сейчас
- Импортонезависимость. Полностью российское решение, которое соответствует стратегии перехода на отечественные продукты и снижает риски, связанные с зарубежными вендорами.
- Собственная архитектура. Никаких сторонних компонентов: только проверенные технологии «Лаборатории Касперского» с прозрачной моделью работы.
- Полный контроль и прозрачность. Вы точно знаете, что происходит в сети, и можете гибко управлять доступом, не теряя производительности.
- Прозрачное лицензирование. Никаких скрытых модулей и неожиданных доплат — условия понятны заранее.
- Экосистемный подход. Решение органично встраивается в общую защиту инфраструктуры и управляется централизованно.
- Экспертиза мирового уровня. За продуктом стоит многолетний опыт в борьбе с киберугрозами, разработке технологий и поддержке клиентов.
Запросите подробную презентацию продукта и консультацию у наших специалистов по бесплатному телефону 8-800-250-16-03
Ваши запросы направляйте на info@store-kaspersky.ru
**Информация взята из открытых источников Лаборатории Касперского, а также с сайта https://www.kaspersky.ru/
